
Hsinchu, Taiwan –Nov 5, 2026
一、近期資安事件
(一)歐美冷凍冷藏設備遭駭:從超市延燒到血庫
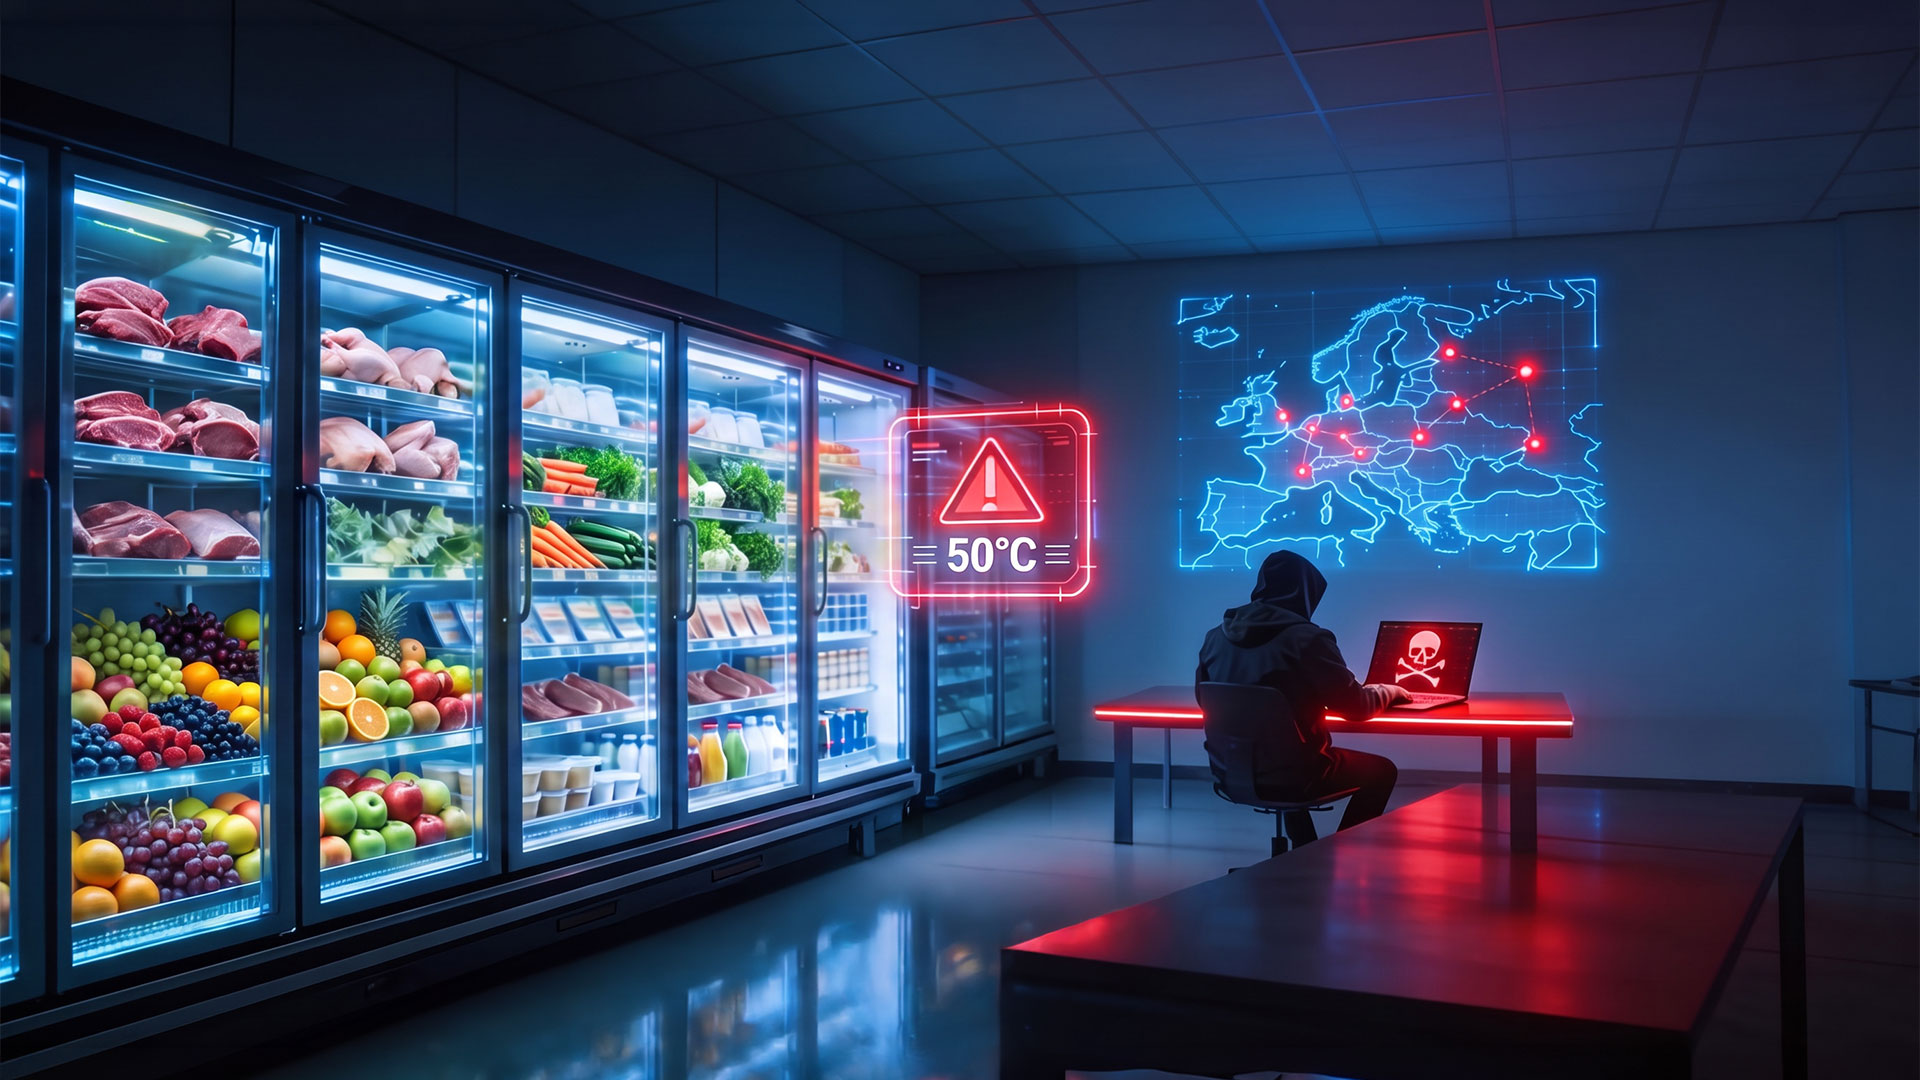
10月中旬,法國多家超市的冷藏與冷凍設備遭遠端操控,部分設備在數小時內升溫至攝氏50度,Intermarché 及旗下 Netto 約180家門市受影響,並傳出火警。11月2日再爆第二波攻擊,擴及比利時、盧森堡、瑞典、愛爾蘭等多國,家樂福比利時15家門市、愛爾蘭 SuperValu 13家門市及 IKEA 比利時門市都受害。比利時冷凍設備商 Sabcobel 指出,駭客將設備切換為除霜模式,部分案例疑似利用設備透過不安全網路連線運作的弱點入侵。
攻擊更延伸至關鍵醫療設施:法國血液機構(EFS)表示,儲存血液的冷藏室溫度遭設定上升至攝氏110度,所幸員工及時介入,未造成損害。此外,路透報導美國多處軍事基地8月也發生原因不明的冷凍設備故障,五角大廈正以疑似網路攻擊調查。歐盟表示,這些並非孤立事件。
(二)PHP 重大漏洞(PHP2Shell):全球網站緊急搶修
PHP 開發團隊於10月21日修補兩項重大漏洞(CVE-2026-109618、CVE-2026-109619),風險評分均達9.2,攻擊者無須登入即可能遠端執行程式碼。Palo Alto Networks 估計全球可能有逾2,000萬個執行個體曝險;AWS 威脅情報團隊更發現,早在10月17日,也就是官方公布前4天,就已出現攻擊嘗試。歐洲多國銀行、航空、鐵路與政府網站一度緊急暫停服務。PHP 8.1 及更舊版本已終止支援,無法取得一般官方更新,風險更高。
二、鴻璟科技 NGFW:網路出入口的資安過濾器
兩起事件有共同點:攻擊者鎖定的是「來不及更新、或根本無法更新」的設備與系統,例如聯網的冷凍控制器、工控設備,以及仍在使用舊版 PHP 的網站。企業即使知道要修補,也常受限於停機風險、設備老舊或廠商支援終止。
鴻璟科技的新世代防火牆(NGFW)部署於網路出入口,如同一道資安過濾器,即時檢查進出流量,阻擋駭客入侵、病毒及惡意網頁攻擊。
(一)如何有效防護?有何特色
- 網路層即時過濾:在攻擊抵達伺服器或設備之前,辨識並攔截惡意流量、病毒與惡意網頁。
- 虛擬修補(Virtual Patch):對尚未修補、無法立即更新的系統(如舊版 PHP 網站、工控與物聯網設備),先在網路層擋下針對已知漏洞的攻擊,為正式修補爭取時間。
- 自主研發核心技術:資安技術由公司自行開發,掌握技術與更新能力。
- 適用場域廣:可提供中小企業、工廠與 OT 工控環境使用,並以技術授權方式提供電信業者,用於家庭用戶與中小企業的資安服務。
鴻璟科技提醒,NGFW 不能取代更新與修補,但能在修補完成前提供關鍵的緩衝防線。
(二)鴻璟科技產品
鴻璟科技為專注於網路資安的興櫃公司(股票代號:7943),核心產品為 NGFW 新世代防火牆及資安技術授權,客戶主要來自美國與日本。
(三)如何聯絡
鴻璟科技 Lionic Corp. 聯絡人:
【姓名/職稱】:李沛蓉( Melissa Li )/業務經理
【電話】 : 886-953876878
【Email】: melissa.li@lionic.com
【網址】 : www.lionic.com
分享此文章
目錄
相關新聞
新聞
LIONIC因應PHP2Shell重大資安漏洞 提供虛擬修補(Virtual Patching)防護服務
2026-10-22
鴻璟科技亮相 SEMICON Taiwan 2026
2026-09-01
Lionic讚揚IP Dream卓越成功:資安營收年均成長率超過160%
2025-03-18
CrazyHunter勒索軟體攻擊因應之道
2025-03-03